
上周有两条消息,一大一小,看着不搭界。
大的在四川巴中:中国移动支撑建成的市级视频融合平台,把全市 5 万余路视频基于 GB/T 28181 汇进一张网,向上贯通城市运行指挥体系,向下延伸到市、县、乡、村五级,按行政区划归类、按业务打标签,值守人员输关键词就能一键定位。
小的在吉林长春:浦发银行一个网点装修改造的监控采购,公告列了三份依据——GA38-2021《银行营业场所安全防范要求》、GB/T 28181-2022、GB35114-2017,并要求主要设备的品牌型号通过公安审查验收,拿到《金融机构营业场所、金库安全防护设施达标验收通知书》才算完。
一个是五万路的城市级底座,一个是几十路的小工程,但最后要交的东西是同一件:一机一档。
很多项目把一机一档当成资产台账——一台设备一行,写清型号、位置、谁在用,就算交差。真到级联和验收,这张表就开始咬人:设备在线、注册也成功,可上级目录里就是没有这个点位;或者点位在,调阅黑屏;再或者录像存着,回放说文件不存在。往下追,八成是编码或字段对不上。
一、编码不是编号,是索引键
GB/T 28181 里每个前端设备有一个 20 位编码,结构固定:中心编码 8 位、行业编码 2 位、类型编码 3 位、网络标识 1 位、序号 6 位。中心编码对应行政区划或平台归属,类型编码区分摄像机、NVR、平台这些角色,序号是段内流水。
这 20 位不是给人看的,是整套系统的索引键:注册拿它认设备,目录上报拿它排序,级联拿它做映射,录像检索按它找存储路径。改一位,等于把一个点位从所有索引里摘出去重挂。
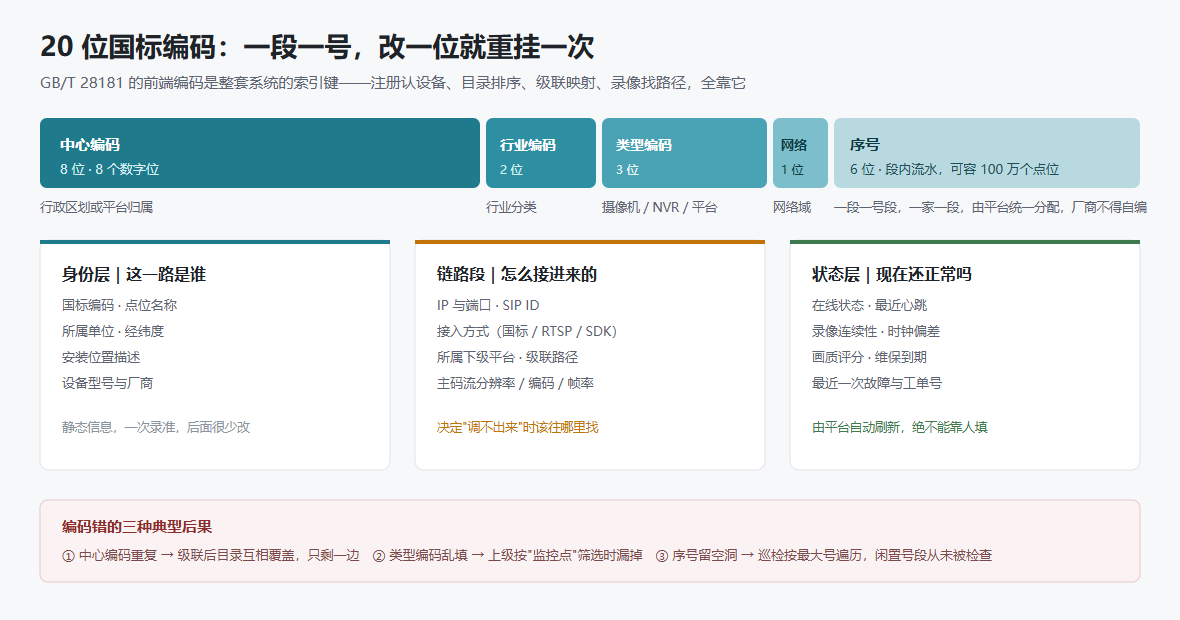
三种错法最常见。一是中心编码重复——两个标段各自建平台,厂商都用了同一个默认值,级联到市里目录互相覆盖,最后只剩一边;二是类型编码随便填,上级按"监控点"筛选时就漏掉;三是序号不复用,几年下来三千个号只有一千八在用,巡检按最大号遍历,其余从没被真正检查过。
正确做法是编码规则表先出,设备清单后填。按接入单位切号段,一家一段,段内流水由平台统一分配,厂商只把拿到的编码写进设备。这一步放在开工第一周几乎零成本,放到验收前就是全量改号、重新注册、重新级联。
二、一机一档到底记几列
编码解决"这一路是谁",台账解决"这一路现在什么状态"。实操里拆三层,十几列就够:
身份层是编码、点位名称、所属单位、经纬度、位置描述、型号与厂商,静态信息一次录准。
链路段是 IP 与端口、SIP ID、接入方式(国标注册、RTSP 拉流、厂商 SDK)、所属下级平台、级联路径、码流参数,决定"调不出来"时往哪里找。
状态层是在线状态、最近心跳、录像连续性、时钟偏差、画质评分、维保到期,必须由平台自动刷新,不能靠人填。
应急行业有个现成写法可参考。应急指挥平台"1+6+N"架构的落地经验把视频接入定成铁律:走 GB/T 28181 国标级联,禁止厂商私有 SDK 对接;每台前端建一机一档,至少含设备 IP、点位名称、所属单位、经纬度、编码标识,统一注册到下级平台再级联到本级联网平台。这段话的价值不在字段清单,而在于把禁止私有 SDK和一机一档写在了同一条里——只要有一路是私有 SDK 接进来的,它就没有国标编码,进不了这张表,后面所有共享、巡检、审计都会漏掉它。
三、一条视频要过五道门
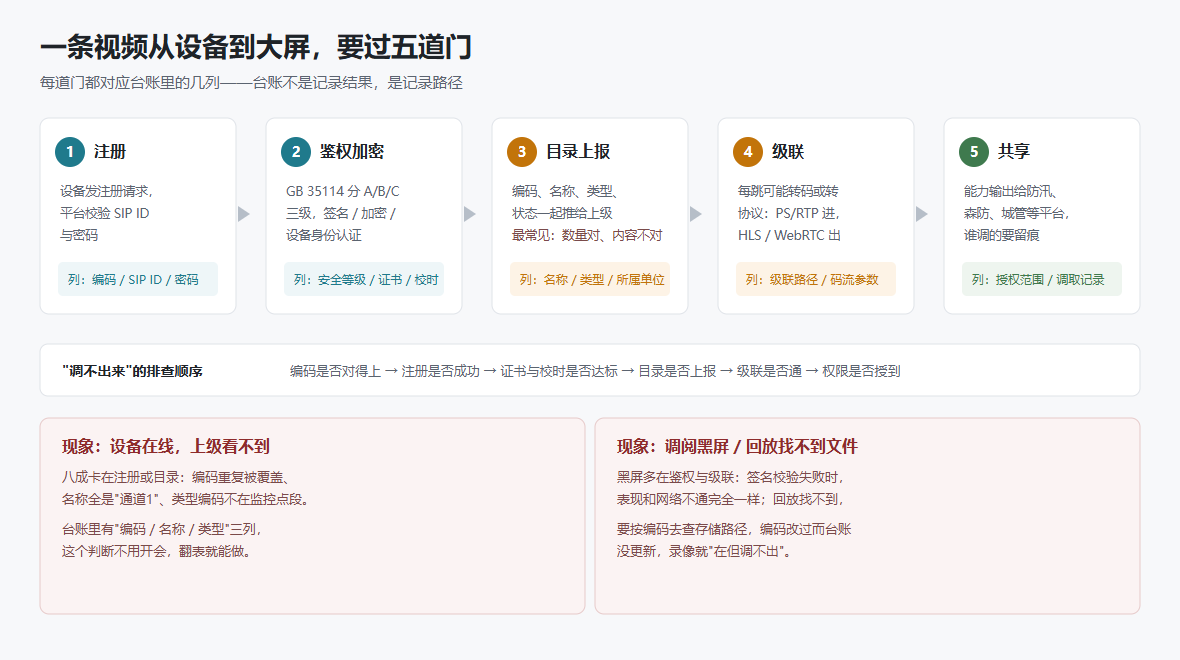
把台账摊开看,其实就是给一条视频从设备走到大屏的路径逐段标责任人。这条路径有五道门。
第一道注册:设备发注册请求,平台校验 SIP ID 与密码。对不上,它就是永远离线的幽灵。
第二道鉴权与加密:走 GB 35114-2017 的项目,前端按安全能力分 A、B、C 三级,逐级叠加签名、加密与设备身份认证。金融、公安这类场景不会停在最低一级,于是多出证书、密钥、校时三个依赖——时钟偏差超阈值,签名校验就失败,现象和网络不通一样。
第三道目录上报:平台把编码、名称、类型、状态推给上级。这里最容易出现数量对得上、内容对不上:上级看到 5000 路,可用 4800 路,差的那 200 路名字全叫"通道1"。
第四道级联:多级联网每跳都可能转码转协议,PS/RTP 进、HLS 或 WebRTC 出。台账没有"级联路径"这列,故障定位只能靠猜。
第五道共享:能力输出给防汛、森防、城管。共享出去的是能力,也是责任——谁调的、哪一路、多久,得有审计。
五道门对应五组字段,目的是让每次"调不出来"都能定位到编码、鉴权、目录、级联还是权限,而不是把厂商、网络、平台三方叫来开会。
四、把标准条款翻译成验收证据
一机一档最现实的价值,是能在验收现场当证据。不同依据文件的要求,落到台账上是不同的列:
| 依据文件 | 它要求什么 | 台账对应的列 | 验收时看什么 |
|---|---|---|---|
| GA38-2021 银行营业场所安全防范要求 | 重点区域视频覆盖与录像留存 | 点位名称、安装位置、覆盖区域、存储天数 | 点位逐条核对,抽查录像可回放 |
| GB/T 28181-2022 | 注册、目录、信令、媒体传输规范 | 20 位编码、SIP ID、接入方式、级联路径 | 上级目录条数与台账一致,随机点位可调阅 |
| GB 35114-2017 | 联网信息安全,前端分 A、B、C 三级 | 安全等级、证书状态、时钟偏差 | 抽查签名与加密是否生效,校时是否达标 |
| 公共安全视频图像信息系统管理条例 | 建设备案、运行维护、调取使用与隐私边界 | 所属单位、备案编号、责任人、调取记录 | 备案可查,调取有授权与留痕 |
| 行业专项要求(如应急 YJ/T 28-2024) | 特定场景的采集传输与留存期限 | 场景标签、留存策略、传输方式 | 按场景抽查留存时长与传输链路 |
这张表值得在启动会上直接摊开:大部分验收争议不是没做,是做了没留证据——台账少一列,现场只能靠口头解释。顺带说招标文件本身,长春那份公告把 GB35114-2017 写成"联网应用数据安全要求",正式名称是《公共安全视频监控联网信息安全技术要求》,写错不影响投标,却会误导投标人按数据安全准备材料,验收时才发现要的是信源签名与加密。
五、台账不刷新,就是死档案
一机一档最容易烂尾的地方,是它只在验收那天准确。
巴中的做法值得抄:对已接入点位持续做链路状态与画面质量巡检,信号中断、画面遮挡能及时发现并跟进处理。晋城披露的口径更硬:全市汇聚 93000 路,系统日志至少保存两个月,一类视频监控在线率长期保持 98% 以上。
这些数字背后是一套机制,不是一次盘点:在线状态每分钟刷、录像完整性按小时校、画质评分按天算、时钟偏差超阈值告警、维保到期前三十天进工单。台账从"我记录了什么"变成"系统替我发现了什么",人和表的关系才算顺。
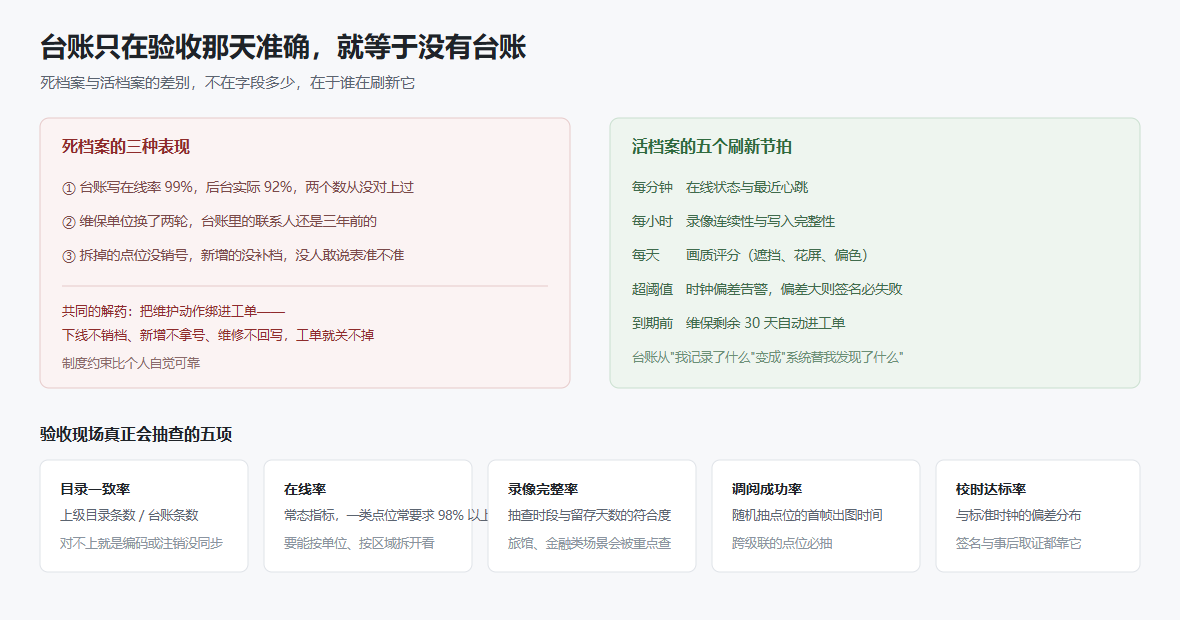
死档案有三种典型表现:台账写在线率 99%、后台实际 92%,两个数从没对上过;维保单位换了两轮,联系人还是三年前的;拆掉的没销号、新增的没补档,一年后没人敢说这表准。解药是把台账维护绑进工单——下线必须销档、新增必须先拿号、维修完成必须回写,不做就关不掉工单。
结语
巴中的五万路和长春的几十路说明同一件事:规模越大越依赖索引,规模越小越依赖证据,而索引和证据都是同一张表。
所以我的判断是,一机一档不是管理动作,是平台地基。编码规则先定、字段三层分好、五道门标上责任人、验收条款逐条对上、状态靠系统刷新——这五步做完,级联才是加法;少一步,级联就是反复返工。难的不是把表建起来,是让它一直活着。
智联视频超融合平台介绍
上面这条"编码—台账—级联—巡检"的链路,恰好是视频联网平台最日常、也最不显眼的那部分工作量。智联视频超融合平台正是围绕这部分做的:支持 GB28181、RTSP、RTMP、ONVIF 等主流协议与厂商 SDK 统一接入,单节点可支撑千路级并发、集群平滑扩展至数万路;内置设备目录管理、国标级联、时钟同步、链路与画质巡检、录像完整性核查,让一机一档由平台自动生成和刷新,而不是靠人工填表;同时提供实时预览、云端录像、AI 结构化分析与开放 API,覆盖能源、电力、矿山、化工、交通、园区等行业,帮助用户以利旧方式激活存量摄像头。更多信息见官网:https://www.zhituzhilian.com